
Le rapport est disponible sur https://aka.ms/mddr et ce lien court est valable chaque année. II est disponible en deux versions, 103 pages pour la version complète et 8 pages pour l’executive summary. La période couverte va de juillet 2025 à juin 2026.
Messages clés
Le message principal c’est que le risque cyber est désormais interconnecté. Il circule par les relations de confiance (identités, chaîne logicielle, partenaires, cloud, données, IA) et l’IA compresse le cycle d’attaque de plusieurs jours à quelques minutes.
Quelques chiffres Microsoft :
1°) plus de 165 000 milliards de signaux de sécurité par jour (ca monte toujours très vite et faites attention à l’utilisation de trillions en échelle courte de la notation anglo-saxonne)
2°) 5,2 milliards d’e-mails analysés par jour
3°) 31 millions de détections de risque identité par jour
4°) 4,7 millions de blocages de fichiers malveillants inédits par jour
5°) 35 000 ingénieurs sécurité (ETP)
Le rapport s’organise en quatre parties (IA, paysage des menaces, cybercriminalité, résilience) et dégage cinq thèmes nouveaux :
- Le risque naît des relations entre technologies, utilisateurs et fournisseurs plus que d’un actif isolé
- L’IA redéfinit l’équation offensive comme défensive
- Les écosystèmes criminels se spécialisent (courtiers d’accès, affiliés ransomware, PhaaS, stealers) et l’IA accélère cette industrialisation
- La résilience devient une capacité stratégique, pas seulement une capacité de reprise
- La sécurité se mesure à la capacité d’adaptation de l’organisation
La question posée aux conseils d’administration n’est plus « serons-nous touchés ? » mais « pouvons-nous continuer à fonctionner, contenir, reprendre rapidement et garder la confiance ? ».
L’IA change la « physique » de la cybersécurité
L’IA réduit le temps, l’expertise et le coût nécessaires pour trouver et exploiter une faille. Le délai médian entre découverte d’une vulnérabilité et sa weaponisation est passé sous les 24 heures, et 2026 se dirige vers un record d’environ 72 000 CVE. Microsoft anticipe une période de plusieurs années où le stock de vulnérabilités connues mais non corrigées va grimper, la découverte allant plus vite que la remédiation.
En route vers l’attaque autonome
En laboratoire, des modèles frontière (Mythos, GPT-5.5) ont mené seuls une compromission complète de domaine sur une chaîne de 32 étapes. En juillet 2026, est apparue la première extorsion ransomware automatisée documentée (JADEPUFFER), avec un accès initial toujours issu de services exposés vulnérables. La majorité des campagnes observées restent cependant pilotées par des humains mais pour combien de temps ?
Le malware piloté par prompt devient réalité
LAMEHUG (LLM générant les commandes en temps réel, Ukraine, juillet 2025)
s1ngularity (détournement de CLI IA locales, Claude Code, Gemini CLI, Amazon Q, via des paquets npm piégés : ~2 000 secrets et ~20 000 fichiers fuités chez 225 victimes)
PromptLock (ransomware prototype qui reçoit ses scripts d’un modèle à l’exécution)
Leurres ClickFix produits en masse sur TikTok.
En conséquence les IOC se généralisent mal, les binaires IA signés deviennent des « LOLBins avec raisonnement », et le signal utile se déplace vers les comportements.
L’IA comme surface d’attaque.
- 88 % des entreprises expérimentent déjà des agents et on attends 1,3 milliard d’agents en production d’ici 2028
- Sur les workloads Azure AI, l’injection de liens malveillants représente 52 % de l’activité d’attaque, le jailbreak 16 %, l’abus d’outils/agents 12 %, l’abus d’identité 10 %
- Des extensions navigateur se faisant passer pour des assistants IA ont atteint 900 000 installations et plus de 20 000 tenants, en aspirant les historiques de conversation IA. Les navigateurs IA sont utilisés quotidiennement dans plus de 40 % des organisations observées
- L’empoisonnement de mémoire (souvent via un e-mail injecté) persiste entre sessions et peut neutraliser les validations humaines ; le rapport juge la dépendance au Human-in-the-Loop comme un risque systémique et recommande des déclenchements déterministes, pilotés par politique.
- Les serveurs MCP souvent « vibe-codés » et exposés sans authentification, ainsi que le slopsquatting (paquets aux noms hallucinés par l’IA), sont cités comme des dérives fréquentes
Gouvernance des agents indispensable
Une identité propre et auditable par agent, un sponsor humain obligatoire, le moindre privilège dès le premier jour, un cycle de vie automatisé, une authentification agent-à-agent, des secrets courts par outil, et la latence de révocation mesurée comme KPI. N’est ont pas là dans les fondamentaux de la cybersécurité ?
La Red Team Microsoft insiste, l’IA ne crée pas de nouvelle classe d’attaques, elle effondre le coût de celles qui existent. Les fondamentaux (MFA résistant au phishing, administration en tiers, contrôle des accès privilégiés, vélocité des mises à jour) prennent encore plus de valeur.
Panorama des menaces
Les cibles ne changent pas vraiment
gouvernement (27 %)
IT (17 %)
recherche et enseignement (14 %)
L’accès initial bascule nettement vers le phishing et l’exploitation d’applications exposées.
Pays les plus touchés
États-Unis 25,5 %
Israël 7,6 %
Ukraine 4,8 %
Taïwan 3,9 %
Royaume-Uni 3,8 %.
En Europe, la France compte 28 événements étatiques observés, derrière le Royaume-Uni (76), l’Allemagne (45) et l’Ukraine (42).
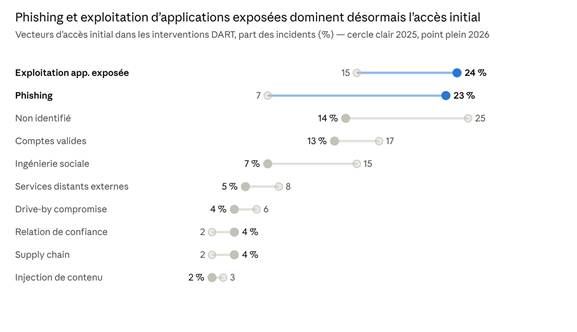
Source : page 33 du MDDR 2026, interventions DART
Le temps de présence non détecté (dwell time) augmente de façon statistiquement significative dans les interventions DART, surtout dans l’industrie. Les attaquants abusent davantage d’outils légitimes (AiTM, abus OAuth, API, password spray) que de malware sur mesure. Les CVE les plus exploitées sont anciennes : Netlogon CVE-2020-1472 représente à elle seule 58 % des détections.
Acteurs étatiques
Les quatre grands (Chine, Russie, Iran, Corée du Nord) convergent vers un accès persistant, réutilisable de l’espionnage au sabotage, et ciblent de plus en plus l’identité cloud (token replay, abus de service principals).
- Chine : collecte massive et furtive (LOTL, persistance cloud via applications OAuth) avec pour cibles principales États-Unis 27 %, Taïwan 24 %, Japon 20 %.
- Russie : plus furtive et centrée sur l’identité avec une attaque destructrice contre le secteur énergétique polonais en décembre 2025, signe d’une volonté de frapper hors d’Ukraine. La France pèse 3 % des cibles russes.
- Iran : bascule vers le destructif (effacement de données, OT) avec pour cibles Israël 39 % et États-Unis 23 %.
- Corée du Nord : faux travailleurs IT dopés à l’IA, compromission du paquet npm Axios (mars 2026), phishing de consentement OAuth.
Comment les intrusions démarrent (notifications Defender Experts)
exécution par l’utilisateur 30 %
comptes valides 20 %
copier-coller malveillant 13 %
phishing 11 %
Ce qui ressort
- ClickFix : exécution de commandes collées sur plus de 1,1 million d’appareils entre février et mai 2026 (×8), porté par des kits vendus en MaaS et une variante FileFix via la barre d’adresse de l’Explorateur
- AiTM : 44,6 % des techniques de phishing, 87,7 % des intrusions par phishing visent identifiants ou sessions.
- Vishing via Teams : volume malveillant hebdomadaire +502 % sur un an, 93 % des attaquants retiennent au moins une cible plus de 20 secondes, puis prise en main via un outil RMM.
- Patching : délai médian d’exploitation d’environ 5 jours contre 30 à 60 jours de remédiation en entreprise, Microsoft recommande de corriger sous 72 heures tout ce qui est exposé ou touche l’identité.
- BCI (Business Contact Impersonation, nouveau terme remplaçant BEC) : plus de 46 millions d’attaques, le premier message ne demande presque jamais rien (3 % en juin 2026).
- Équipements Edge (Fortinet, Cisco, Ivanti, Citrix, Palo Alto, Juniper) exploités par classe de technologie, infostealers en forte progression sur macOS (AMOS = 50 % des familles observées).
- NTLM : cas multipliés par 6 en dix ans, ceux du 1er semestre 2026 dépassent déjà tout 2025 (on est toujours sur les basiques)
L’identité en cible principale
La compromission d’identité reste la menace n°1 observée par DART et elle s’étend désormais aux identités non humaines.
Le schéma type : compromission d’un humain → découverte de secrets non humains (service principals, clés API) → élévation → exfiltration, souvent via des automatisations natives (Power Automate, Graph) qui se fondent dans l’activité normale.
Chiffres clés identité et cloud
- Les attaques par mot de passe reculent de 26 % sur un an : MFA et passkeys forcent les attaquants à changer de méthode. En contrepartie, la part de l’AiTM et du vol de jetons a plus que doublé au 1er semestre 2026
- Le password spray représente plus de 99 % des tentatives d’accès initial cloud (124 millions d’alertes en 180 jours), l’AiTM vient ensuite
- Le phishing par device code progresse, le phishing Teams démarre souvent par un email bombing suivi d’un faux « helpdesk »
- Tycoon2FA, plateforme PhaaS responsable de 76 % du phishing protégé par CAPTCHA, a vu son activité chuter de 95 % après son démantèlement avec Europol
- Passkeys : synchronisées pour la majorité des utilisateurs, liées à l’appareil pour les administrateurs et accès sensibles. L’étape suivante est de supprimer toute méthode hameçonnable (récupération par SMS ou e-mail, onboarding)
Les outils RMM non autorisés sont devenus l’un des indicateurs les plus fiables d’une intrusion pilotée par un humain. Installés en quelques minutes, ils remplacent une dizaine d’outils et visent surtout les contrôleurs de domaine.
Le cas Storm-2885 illustre l’intrusion hybride : un compte cloud très privilégié a servi à fermer les alertes de sécurité, à déployer des scripts via Intune et à lire des centaines de milliers d’e-mails via une application Entra ID légitime.
Leçon pour les RSSI : traiter la gouvernance d’identité, la gestion des alertes et les workflows d’administration comme du Tier 0.
Ransomware
Les détonations contre les entreprises progressent de 15,8 % sur un an.
| Indicateur | Valeur 2026 |
| Famille la plus active (télémétrie Defender) | Akira, 22 % (+150 %) |
| Famille la plus présente sur les sites de fuite | Qilin, 16,4 % des victimes (+386 %) |
| Pays européens en forte hausse | Allemagne +276 %, Italie +181 %, Suisse +103 % |
| Secteur le plus touché | IT (649 événements contre 248) |
| Partage de rançon chez Qilin | 80–85 % pour l’affilié |
Microsoft déconseille fortement le paiement de rançon sans soutenir son interdiction générale et plaide pour un signalement sans faute, la désignation des « États refuges » comme sponsors du ransomware, et la poursuite des actions de démantèlement (RedVDS, Fox Tempest et son service de signature de malware, plus de mille certificats révoqués). Le marché des cyber-mercenaires reste en croissance, le Processus de Pall Mall, lancé par le Royaume-Uni et la France en 2024 est jugé à l’arrêt dans sa mise en œuvre.
Résilience : supply chain, OT et SOC agentique
Le rapport fait passer la cybersécurité du « defense-in-depth » au « resilience-by-design » : partir du principe que les pannes surviendront, cartographier les dépendances, et traiter la continuité comme aussi importante que la prévention.
- Supply chain logicielle : une attaque majeure sur npm, PyPI, Crates.io ou GitHub Actions environ tous les dix jours, en accélération au T2 2026. Shai-Hulud 2.0 a touché 25 000 dépôts, Megalodon a backdooré 5 561 dépôts en moins de six heures, et Axios (plus de 100 millions de téléchargements hebdomadaires) a été sous contrôle de l’attaquant. Le poste du développeur et ses assistants IA font désormais partie du périmètre.
- Cloud : un conteneur exposé subit sa première tentative d’exploitation en 5,3 heures en moyenne. Les services d’IA générative concentrent la quasi-totalité des abonnements IA attaqués (OpenAI/Azure OpenAI 39 %, IA sur mesure 31 %).
- Infrastructures critiques : l’abus d’identité cloud représente 78 % des techniques observées contre les infrastructures critiques et 62 % contre les collectivités et l’éducation. Côté OT, les identifiants par défaut et comptes partagés restent la faille principale. Les avis ICS de la CISA sont passés de 380 (2023) à 508 (2025).
Recommandation : un environnement d’identité dédié à l’OT et un inventaire complet de ses identités. - Gestion des vulnérabilités : passer d’un outil de patch à une gestion continue de l’exposition (CTEM), et mesurer l’exposition réduite et le temps de mitigation plutôt que le nombre de correctifs.
- SOC agentique : Copilot Security résume les menaces 60 à 70 % plus vite, l’agent de triage phishing économise près de 200 heures par mois, et les agents internes de Microsoft investiguent seuls 75 % des incidents entrants. Le modèle cible est un SOC mutualisé multi-tenant, avec une autonomie bornée selon le risque de l’action.
- Post-quantique : la menace « harvest now, decrypt later » impose de démarrer maintenant : découvrir, évaluer, planifier et implémenter, en commençant par un inventaire cryptographique vivant. Le rapport vise un passage de la préparation à l’exécution d’ici 2029.
Les 10 priorités
Le rapport fonde ses recommandations sur Secure by Design / by Default / Operations, appliqués via un Zero Trust centré sur l’identité. La troisième colonne est une lecture personnelle pour un MSSP sur la stack Microsoft, pas un contenu du rapport.
| # | Priorité du rapport | Traduction possible côté MSSP / Microsoft |
| 1 | Piloter le risque cyber au niveau direction (exposition identité, latence de patch, permissions d’agents, dwell time) | Reporting exécutif mensuel avec ces KPI |
| 2 | Faire de l’identité le plan de contrôle principal | Passkeys, MFA résistant au phishing, Conditional Access, PIM, révocation rapide des sessions |
| 3 | Gouverner l’IA et ses données | Inventaire des agents (Entra Agent ID), Purview DSPM for AI, sponsor par agent |
| 4 | Réduire l’exposition et le risque edge | Gestion de la surface d’attaque externe, patch sous 72 h des équipements exposés, journaux edge dans Sentinel |
| 5 | Corréler tous les signaux | Defender XDR + Sentinel, détection orientée incident plutôt qu’alerte |
| 6 | Gestion continue des menaces et vulnérabilités | Exposure Management, KPI d’exposition réduite |
| 7 | Valider par des tests proactifs | Exercices assume-breach sur cloud, SaaS, API, automatisations |
| 8 | Sécuriser les dépendances logicielles | Inventaire/SBOM, secrets courts en CI/CD, MFA éditeurs de paquets |
| 9 | Participer à la défense collective | Partage d’IOC avec l’écosystème et les autorités (ANSSI/CERT-FR) |
| 10 | Préparer les transitions longues | Inventaire cryptographique et feuille de route post-quantique |
Trois points méritent une attention particulière pour un MSSP : les identités non humaines et agents IA comme nouveau périmètre à superviser, la vélocité de patch mesurée sur l’ensemble du parc plutôt que la simple disponibilité du correctif, et la résistance de la console de sécurité elle-même à un compte administrateur compromis (cas Storm-2885).


Votre commentaire